argussoc

beobachten · belege · vorfälle

Sicherheit für Server, Arbeitsplätze und Netzwerkgeräte

ArgusSOC liest Serverprotokolle und Syslog von Netzwerkgeräten, bündelt Belege zu Vorfällen und erklärt, warum es ein Vorfall ist. An Ihren Systemen wird nichts verändert.

  • linux
  • freebsd
  • windows
  • macos
  • geräte per syslog

$ argus --how

So funktioniert es

Daten fließen nur in eine Richtung: von Ihren Systemen zur Zentrale.

  1. [agent]

    01 Agent

    Ein kleines Programm auf dem Server oder Arbeitsplatzrechner. Es liest Anmeldeprotokolle und den Schutzzustand: Firewall, Pakete, offene Ports, Benutzerkonten.

  2. [hub]

    02 Hub

    Steht in Ihrem Netz. Nimmt Daten der Agenten und Syslog der Geräte entgegen, puffert bei Verbindungsausfall auf der Festplatte und sendet alles über einen einzigen Kanal.

  3. [center]

    03 Zentrale

    Fasst Ereignisse zu Vorfällen mit Belegen zusammen, bewertet sie mit Regeln mit offenen Schwellenwerten und verschickt Benachrichtigungen.

  4. [panel]

    04 Panel

    Ein Web-Panel für Ihr Team: Vorfälle, Server, Geräte, Schwachstellen und Backups. Funktioniert auch auf dem Smartphone.

$ argus --features

Funktionen

Alles, was Sie über die Sicherheit eines Knotens wissen müssen, an einem Ort.

01vorfälle

Ein Vorfall mit Belegen statt einer Ereignisflut

Eine Serie fehlgeschlagener Anmeldungen, eine Anmeldung nach Brute-Force, ein neuer Zugangsschlüssel, ein neuer offener Port. Jeder Vorfall hat eine „Warum“-Zeile und Belege mit Zeit und Quelle.
02geräte

Switches, Router, USV-Anlagen

Der Hub empfängt Syslog und wertet es je nach Gerätetyp aus. Eine Anmeldung von fremder Adresse, Passwortraten oder eine Konfigurationsänderung außerhalb des Wartungsfensters gilt als Verdacht.

03sicherheitslage

Schwachstellen finden, bevor es andere tun

Eine Firewall, die alles durchlässt, eine Datenbank ohne Passwort im Netz, deaktivierte Windows-Überwachung. Ein Befund schließt sich von selbst, sobald das Problem behoben ist.

04schwachstellen

Täglicher Abgleich der Pakete

Die Zentrale aktualisiert die Schwachstellendatenbanken einmal täglich und gleicht die Pakete jedes Servers damit ab. Bereits aktiv ausgenutzte Schwachstellen sind gesondert markiert.

05auslastung

CPU, Speicher, Datenträger, Netzwerk

Diagramme von einer Stunde bis zu einem Jahr mit Vorfallsmarkierungen auf derselben Zeitachse. Man sieht, was der Server im Moment des Ereignisses tat.

06backups

Verschlüsselte Kopien unter Aufsicht

Der Agent startet nach Zeitplan Ihr Skript, verschlüsselt die Datei und lädt sie in den Speicher. Auch Backups anderer Programme sind sichtbar: ob sie liefen und wie sie endeten.

07arbeitsplätze

Rechner der Mitarbeitenden

Der Agent läuft unter Windows und macOS. Unter Windows sehen Sie, ob Updates installiert werden, ob der integrierte Schutz läuft und welche USB-Datenträger angeschlossen wurden.

08benachrichtigungen

Messenger für den Bereitschaftsdienst

Neue Vorfälle erscheinen im Messenger Ihres Teams. Sie erfahren auch, wenn eine Quelle verstummt.

09ki-analyse

Verständlich erklärt

Ein Modell liest die Belege des Vorfalls und erklärt, was passiert ist und was zu prüfen ist. Sein Urteil ist kein Beleg: Einen Vorfall eröffnet eine Regel, nicht das Modell.

10teams

Jeder sieht nur das Eigene

Mehrere Organisationen, Standorte oder Kunden in einer Installation. Rollen vom Betrachter bis zum Eigentümer, Anmeldung nur auf Einladung, jede Aktion steht im Audit-Protokoll.

$ argus --panel

Panel

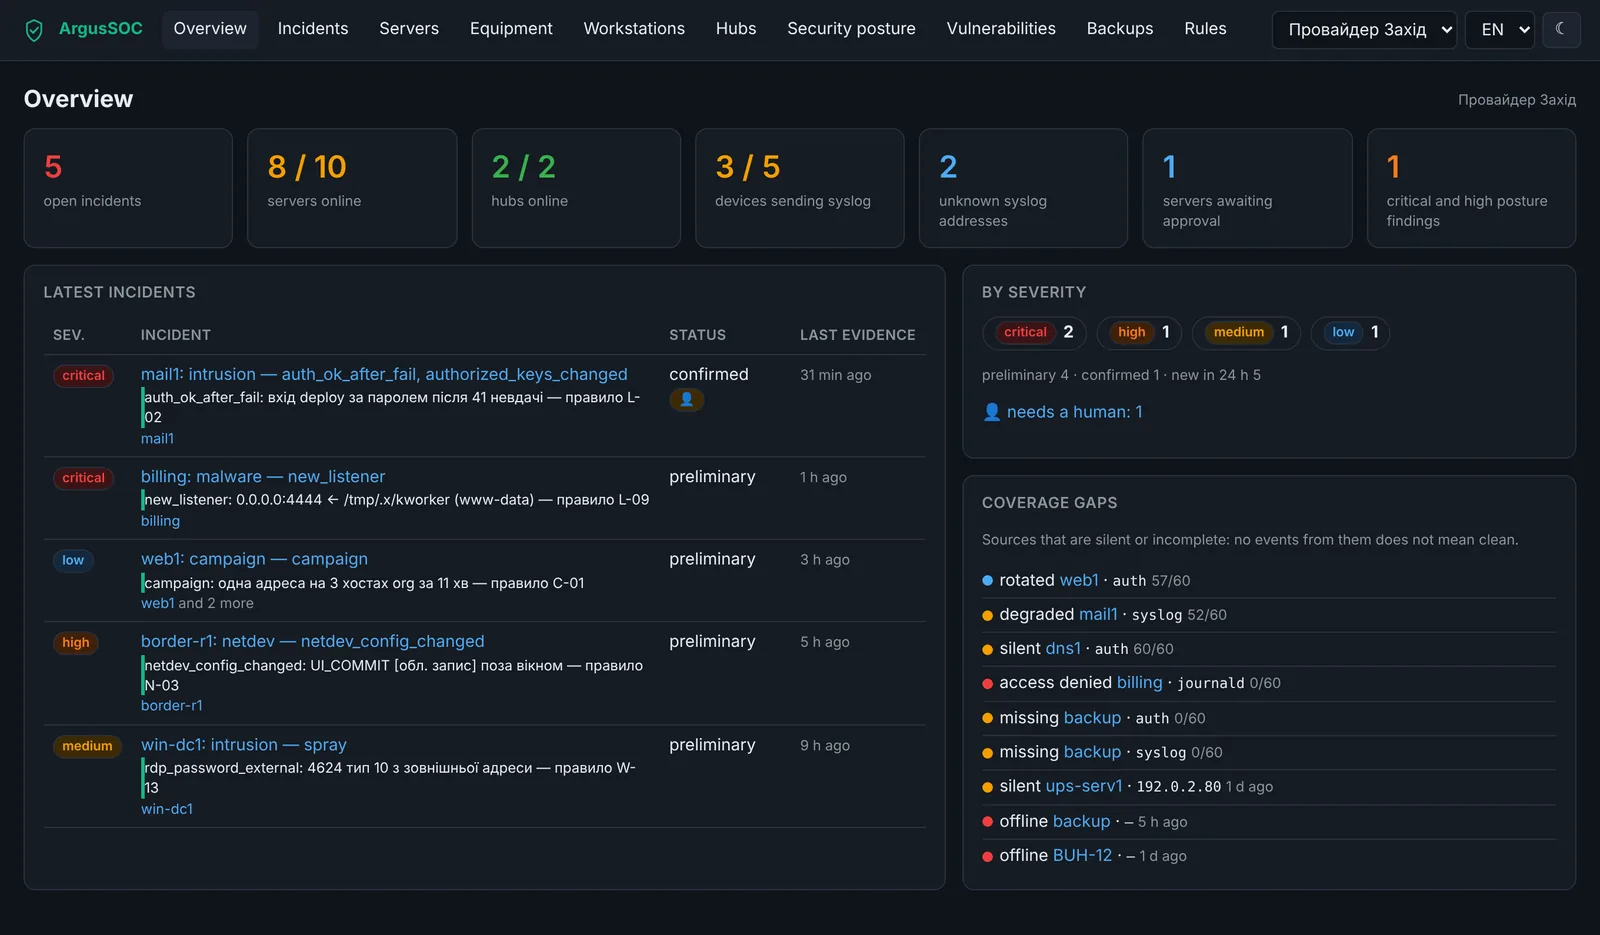
Übersicht der Organisation: offene Vorfälle, Zustand von Servern und Hubs, Abdeckungslücken.

argussoc://overviewdemo
ArgusSOC-Panel: Übersicht der Organisation mit offenen Vorfällen, Zustand von Servern und Hubs sowie Abdeckungslücken

Screenshot des Panels mit Demodaten. Die Oberfläche des Panels gibt es auf Ukrainisch und Englisch.

$ argus --principles

Grundsätze

Ein Sicherheitsdienst darf nicht selbst zum Risiko werden.

  • [ ok ]

    Nur beobachten

    Agent und Hub verändern nichts an Servern und Geräten. Fernbefehle gibt es nicht.

  • [ ok ]

    Alles ist signiert

    Updates und Einstellungen der Zentrale werden nur mit Signatur angenommen.

  • [ ok ]

    Ehrlich bei der Abdeckung

    Schweigt eine Quelle oder liefert sie unvollständige Daten, zeigt das Panel es an. Keine Ereignisse bedeutet nicht „sauber“.

  • [ ok ]

    Regeln statt Blackbox

    Jede Regel hat einen offenen Schwellenwert und eine Fehlalarm-Statistik.

  • [ ok ]

    Der Mensch hat das letzte Wort

    Ein Operator bestätigt den Vorfall oder markiert einen Fehlalarm. Diese Entscheidung wird protokolliert und fließt in die Regelqualität ein.

  • [ ok ]

    Daten bleiben in der Organisation

    Die Adressen Ihrer Server und Nutzer sehen nur Mitglieder Ihrer Organisation.

$ argus request-access

Zugang anfragen

Es gibt keine Registrierung: Zugang erhalten Sie per Einladung. Hinterlassen Sie eine Anfrage, wir melden uns bei Ihnen.

Die Formulardaten erhält nur das ArgusSOC-Team. Die Website speichert ein einziges Cookie: die gewählte Sprache.