01інциденти
Інцидент із доказами, а не потік подій
Серія невдалих входів, вхід після підбору, новий ключ доступу, новий слухач порту. Кожен інцидент має рядок «чому» і докази з часом та джерелом.
спостереження · докази · інциденти
ArgusSOC читає журнали серверів і syslog мережевого обладнання, збирає докази в інциденти й пояснює, чому це інцидент. Нічого не змінює на ваших системах.
$ argus tail --org demo
21:30:14 mail1 info auth_failed_burst sshd x41 / 20 min
21:32:02 mail1 crit auth_ok_after_fail login after 41 failures
21:32:40 mail1 crit access_key_changed new key added
22:05:11 border-r1 high netdev_config_changed outside maintenance window
22:41:37 billing crit new_listener unknown process, public port
23:02:09 win-dc1 warn rdp_password_external external address
21:36:00 incident #41 critical · intrusion · mail1 · evidence 3
$
$ argus --how
Дані йдуть в один бік: від ваших систем до центру.
Невелика програма на сервері або робочій станції. Читає журнали входів і стан захисту: фаєрвол, пакети, слухачі портів, облікові записи.
Стоїть у вашій мережі. Приймає дані агентів і syslog від обладнання, тримає чергу на диску, якщо зв'язку нема, і шле все одним каналом.
Зводить події в інциденти з доказами, оцінює їх правилами з відкритими порогами і надсилає сповіщення.
Вебпанель для вашої команди: інциденти, сервери, обладнання, вразливості й бекапи. Працює і з телефона.
$ argus --features
Усе, що потрібно знати про безпеку вузла, зібрано в одному місці.
01інциденти
Серія невдалих входів, вхід після підбору, новий ключ доступу, новий слухач порту. Кожен інцидент має рядок «чому» і докази з часом та джерелом.
02обладнання
Хаб приймає syslog і розбирає його за типом пристрою. Вхід з чужої адреси, підбір пароля або зміна конфігурації поза вікном обслуговування стають підозрою.
03стан безпеки
Фаєрвол, що пропускає все, СУБД без пароля в мережі, вимкнений аудит Windows. Знахідка зникає сама, коли проблему усунуто.
04вразливості
Центр оновлює бази вразливостей раз на добу і звіряє з ними пакети кожного сервера. Вразливості, які вже експлуатують, позначено окремо.
05навантаження
Графіки від години до року з маркерами інцидентів на тій самій шкалі часу. Видно, що відбувалося на сервері в момент події.
06бекапи
Агент за розкладом запускає ваш скрипт, шифрує файл і вивантажує у сховище. Бекапи інших програм теж видно: чи був запуск і чим закінчився.
07робочі станції
Агент працює на Windows і macOS. На Windows видно, чи ставляться оновлення, чи працює вбудований захист і які USB-накопичувачі підключали.
08сповіщення
Нові інциденти надходять у месенджер вашої команди. Про те, що джерело замовкло, ви теж дізнаєтесь.
09аналіз ші
Модель читає докази інциденту і пояснює, що сталося та що перевірити. Її вердикт не є доказом: інцидент відкриває правило, а не модель.
10команди
Кілька організацій, філій чи клієнтів в одній установці. Ролі від перегляду до власника, вхід лише за запрошенням, усі дії записуються в аудит.
$ argus --panel
Огляд організації: відкриті інциденти, стан серверів і хабів, розриви покриття.
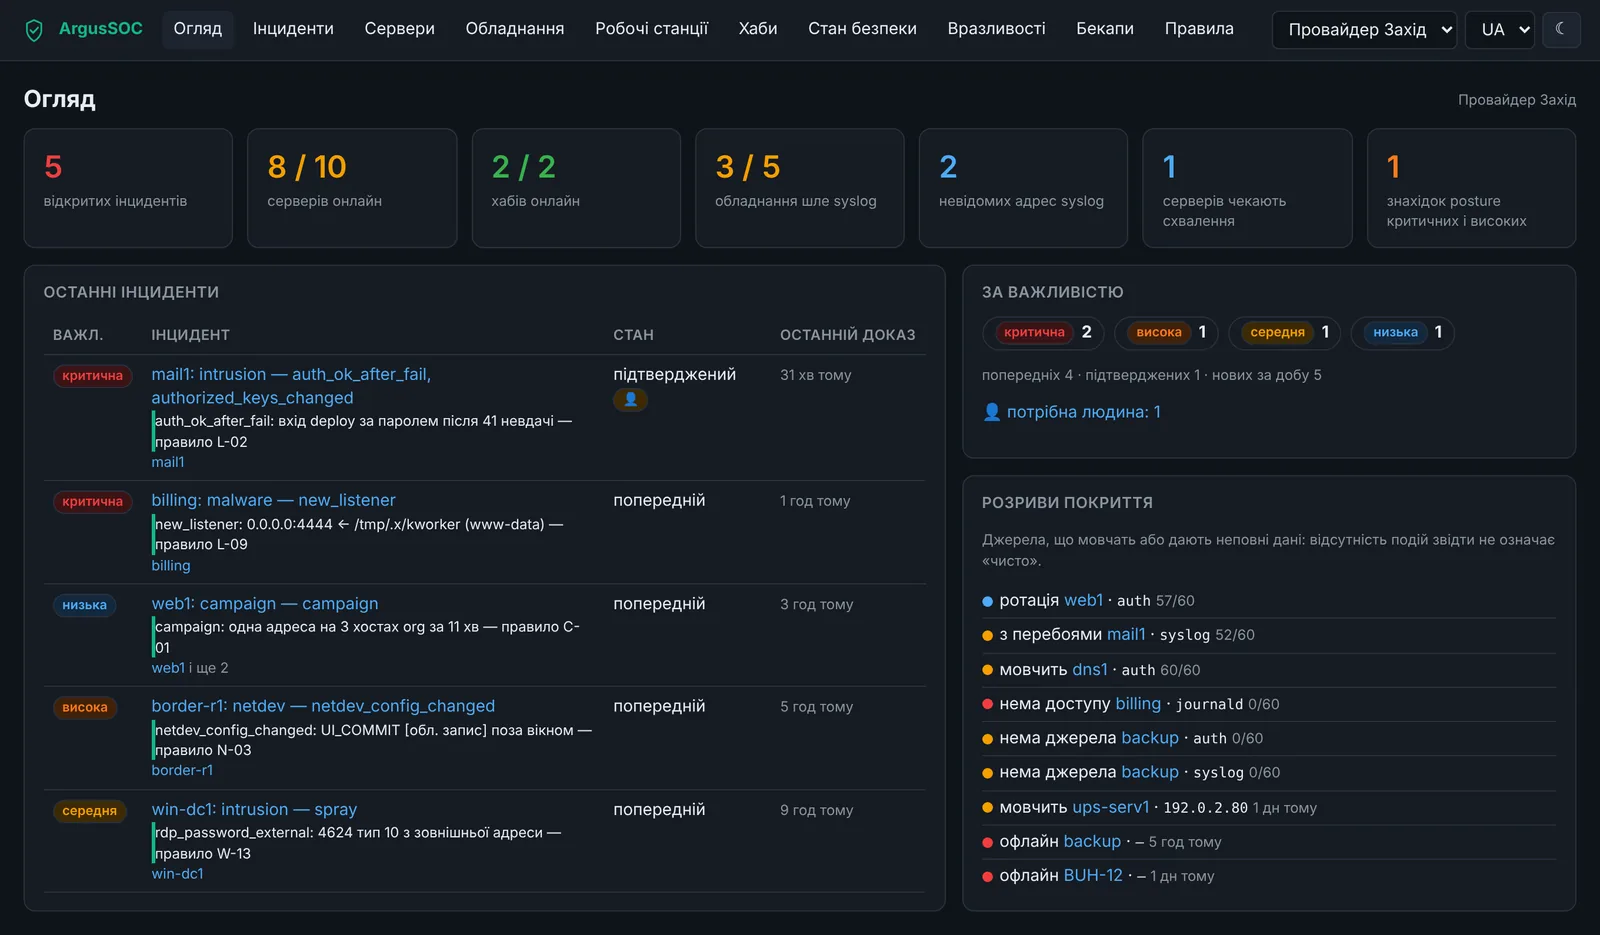
Знімок панелі з демонстраційними даними.
$ argus --principles
Сервіс безпеки сам не має ставати ризиком.
Агент і хаб нічого не змінюють на серверах і обладнанні. Віддалених команд у них нема.
Оновлення й налаштування від центру приймаються лише з підписом.
Якщо джерело мовчить або дає неповні дані, панель це показує. Відсутність подій не означає «чисто».
У кожного правила є відкритий поріг і статистика хибних спрацювань.
Оператор підтверджує інцидент або позначає хибне спрацювання. Це слово записується в журнал і впливає на якість правил.
Адреси ваших серверів і користувачів бачать лише учасники вашої організації.
$ argus request-access
Реєстрації нема: доступ дає запрошення. Залиште заявку, і ми зв'яжемося з вами.
Дані з форми отримує лише команда ArgusSOC. Сайт зберігає одну cookie: вибрану мову.